Memulai
Panduan login, navigasi sidebar, role bawaan, dan pengaturan awal sebelum memakai Lenz.
Pengenalan
Halaman ini memandu Anda dari pertama kali membuka Lenz hingga siap menggunakan fitur-fiturnya. Anda akan mempelajari cara login, struktur navigasi sidebar berdasarkan grup fungsi, role bawaan yang menentukan apa yang Anda lihat, dan pengaturan awal yang biasanya perlu dicek admin sebelum sistem siap dipakai sehari-hari.
Anda perlu akun yang sudah di-provision oleh administrator untuk login. Hubungi admin sistem Anda jika belum punya kredensial. Lenz tidak menyediakan alur self-signup dari halaman login.
Login
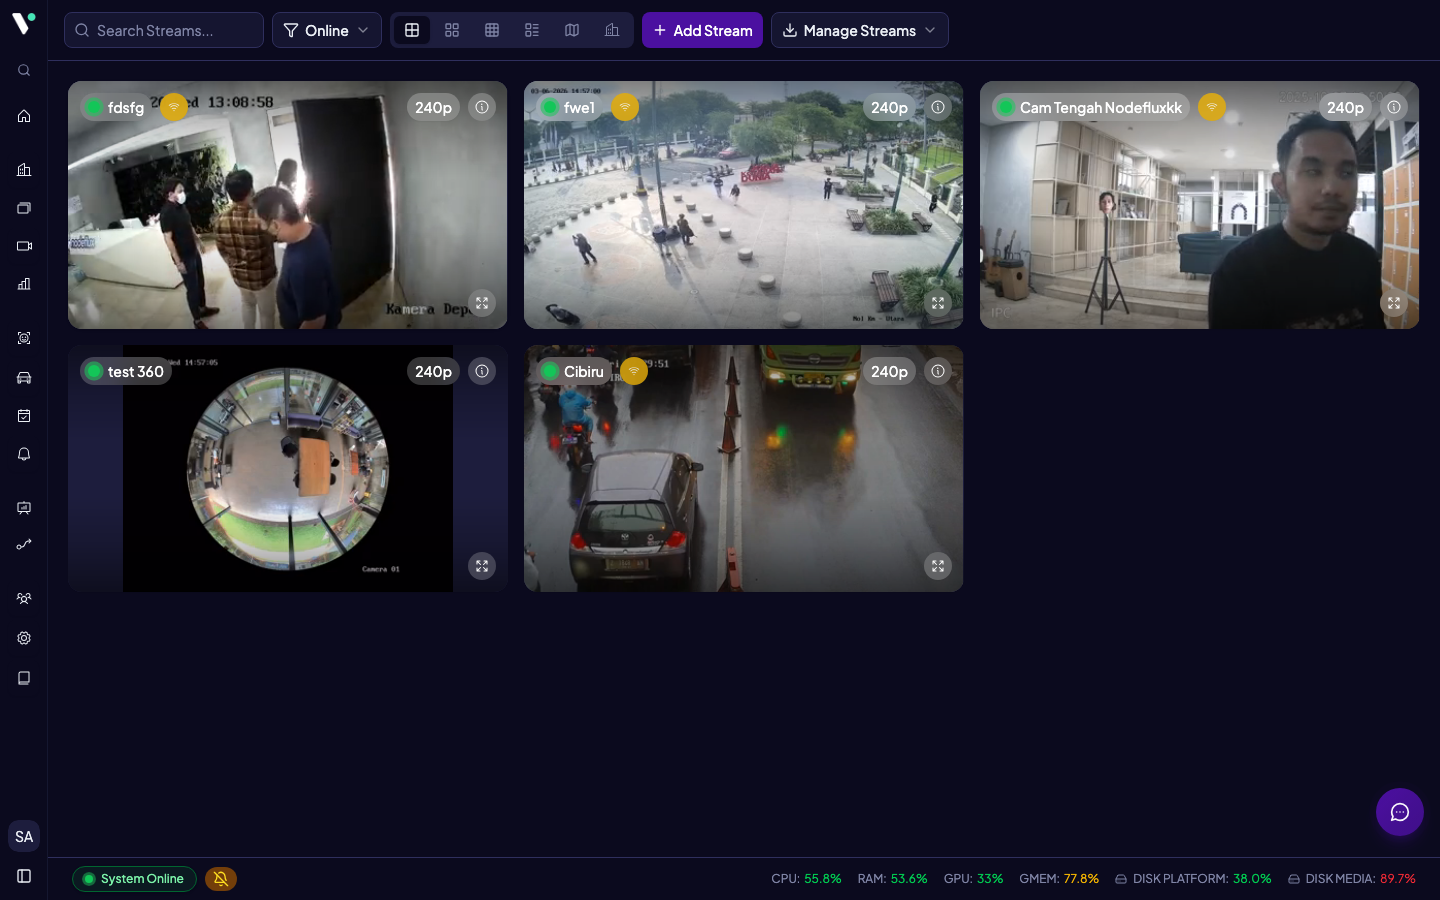
Buka URL Lenz
Buka peramban dan akses URL Lenz Anda — misalnya https://lenz.example.com untuk deployment produksi, atau http://localhost:5173 untuk lingkungan pengembangan. Jika Anda dialihkan ke /login dengan parameter ?redirect_to=..., Lenz akan otomatis kembali ke halaman tersebut setelah login berhasil.
Pilih bahasa (opsional)
Tombol pemilih bahasa tersedia di pojok kanan atas halaman login. Bahasa yang dipilih juga ikut dipakai untuk dashboard setelah Anda masuk.
Masukkan kredensial
Isi field Username dan Password. Username dapat berupa username atau alamat email yang sudah didaftarkan admin.
Klik "Masuk"
Sistem memvalidasi kredensial via POST /api/auth/token, lalu mengambil profil dan role Anda. Jika berhasil, Lenz mengarahkan Anda ke halaman pertama yang bisa Anda akses berdasarkan permission role — bukan selalu Home.
Jika sebelumnya Anda dikeluarkan otomatis (idle timeout, sesi kedaluwarsa, atau security logout), halaman login menampilkan Logout Banner yang menjelaskan alasannya dan halaman terakhir Anda. Setelah login ulang, Lenz mencoba mengarahkan Anda kembali ke halaman tersebut.
Login via API key cocok untuk service-to-service, skrip otomatis, atau pengujian cepat tanpa sesi interaktif. Token yang dihasilkan mengikuti hak akses API key yang dipakai.
curl -X POST "${VITE_API_URL}/api/auth/token" \
  -H "x-api-key: <YOUR_API_KEY>"
Ganti <YOUR_API_KEY> dengan API key yang sudah di-generate di Administration → Configuration → API Key. Respons berisi access_token yang dipakai untuk request berikutnya. Detail lengkap ada di halaman Otentikasi.
Sesi & Auto-logout
Lenz memantau aktivitas Anda untuk menjaga keamanan. Default-nya:
| Kondisi | Default | Catatan |
|---|---|---|
| Idle timeout | 24 jam tanpa interaksi | Mouse, keyboard, scroll, dan tab focus dianggap aktivitas |
| Warning sebelum logout | 2 menit terakhir | Dialog "Sesi Akan Berakhir" muncul dengan tombol Perpanjang Sesi |
Jika Anda tidak merespons saat dialog peringatan, Lenz otomatis logout dan menampilkan alasannya saat Anda kembali ke halaman login.
Durasi idle timeout di atas berlaku sama untuk semua deployment dan saat ini tidak dapat diubah dari Preferences. Ini terpisah dari batas masa berlaku sesi login (lihat Otentikasi), yang mengatur berapa lama token Anda tetap valid di sisi server.
Navigasi Sidebar
Sidebar di sisi kiri layar adalah titik masuk utama ke semua fitur Lenz. Menu dikelompokkan ke dalam beberapa section berdasarkan fungsi. Menu yang tidak muncul di sidebar Anda berarti role Anda tidak punya permission untuk resource tersebut, atau feature flag-nya dimatikan oleh admin di Preferences — bukan berarti fitur tersebut tidak ada di sistem.

Kelompok Menu
Sidebar terdiri dari lima grup. Home berdiri sendiri di atas; empat grup lainnya masing-masing membungkus beberapa submenu:
Home
Halaman beranda. Untuk client tertentu (Lippo) diarahkan ke Video Analysis.
Surveillance
Live Streams (dengan Streams Tag berbasis hierarki Site — federation only), Site Management ('Units' untuk client divtik), Media (Media Servers, Video Management, Recording Playback), dan Video Analysis.
Investigation
Passenger Analysis Unit, Person Re-ID, Face Investigation (Search, Database, Searching Logs), Plate Investigation (Search, Database, Searching Logs), Event History, dan Alert Management (Alert Rules, Alert History, Notification).
Insights
Statistics — agregasi event Face Recognition, LPR, People, Vehicle, dan Crowd — serta Workflows, otomasi multi-langkah berbasis trigger event.
System
CES (Monitoring, Configuration), Gateway (Access Management, Log History), Users & Access (User Management, API Key, Model API Key, License, Credentials), System Config (Preference, Retention, Extensions, Remotes), dan Audit & Monitoring (Audit Logs, Smart Search Quota, Resource).
Submenu Streams Tag dan Remotes hanya tampil saat Federation Mode aktif. Submenu License hanya tampil untuk superadmin atau client pack nodeflux. Submenu khusus client (VPN Account, Auto Search Setting, Face Database — Interpol/Cekal) muncul sesuai feature flag dan client pack yang aktif.
Smart Navigation
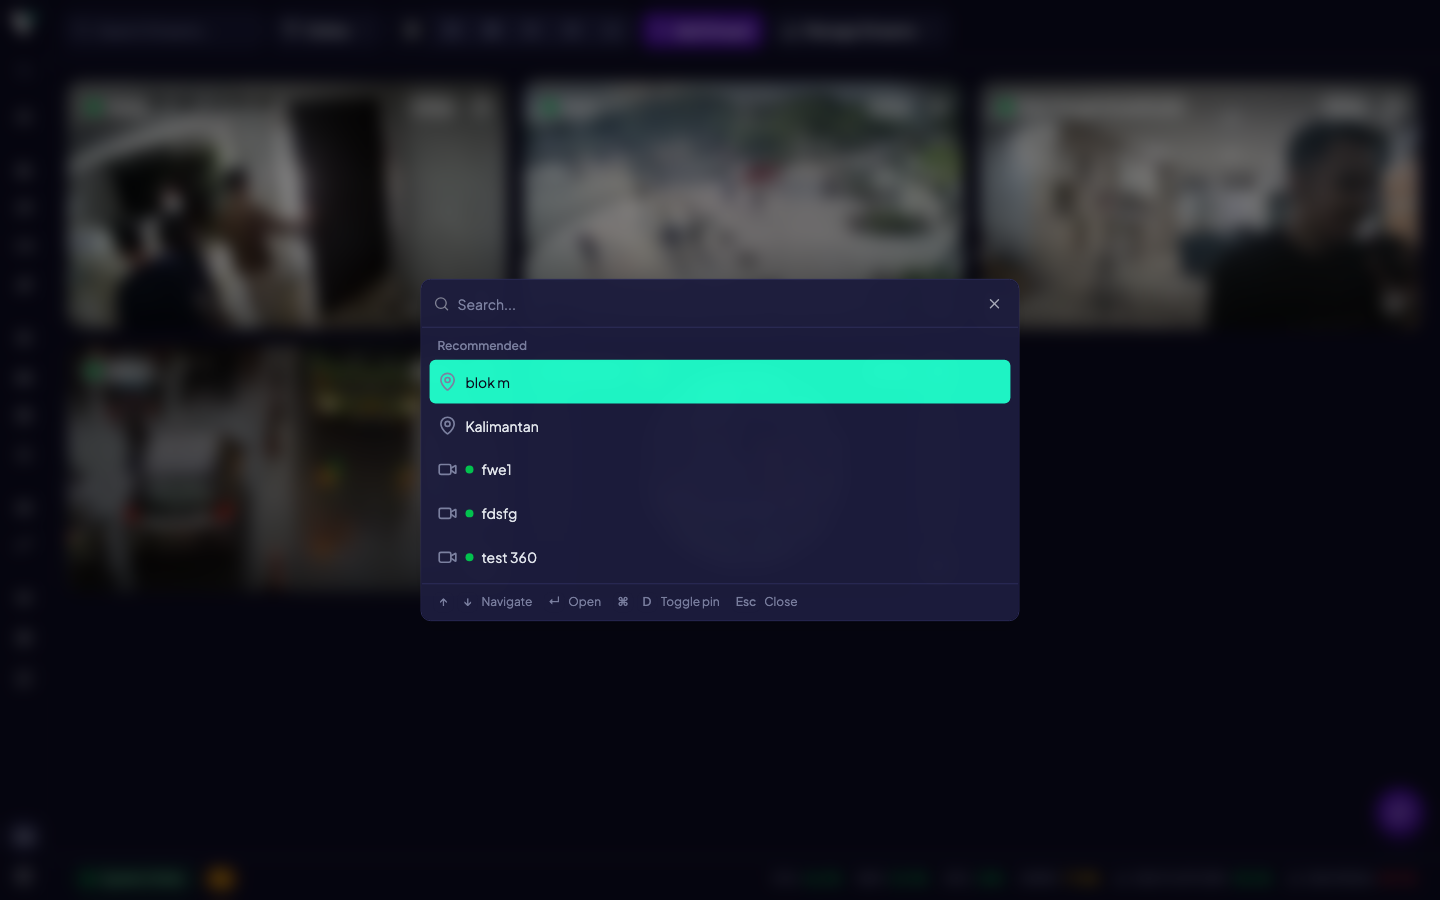
Saat feature flag Smart Navigation aktif, sidebar memunculkan dua kemampuan tambahan:
- Search Trigger di bagian atas sidebar — buka command palette untuk lompat cepat ke halaman, stream, atau site dengan keyboard.
- Pinned & Recent — sematkan halaman favorit ke bagian atas sidebar; halaman yang baru diakses muncul di section Terbaru.
Role Bawaan & Permission
Setiap akun terikat ke satu Role. Role adalah kumpulan permission (read/create/update/delete) terhadap Resource seperti streams, events, enrollment_face, alert_rules, dan seterusnya. Role dibuat dan dikelola admin di Administration → Configuration → User Management.
Superadmin
Akses penuh ke semua resource, termasuk halaman License. Ditandai is_superadmin=true di database — tidak bisa dihapus.
Admin
Role bawaan sistem — tidak bisa dihapus, hanya bisa diedit. Akses hampir penuh ke semua resource operasional.
Viewer
Role bawaan sistem: read-only ke resource utama (Streams, Sites, Events, Alert Rules, Enrollment wajah/plat, Statistics, dll). Tidak bisa create/update/delete. Aman untuk staff monitoring.
Custom Role
Dibuat sesuai kebutuhan. Admin bisa import/export role via CSV dan mengatur default homepage per role.
Lenz menerapkan default deny: aksi yang tidak secara eksplisit diizinkan akan ditolak dengan 403 Forbidden. Jika sebuah menu tidak muncul atau tombol tidak aktif, periksa permission role Anda.
Default Homepage
Setiap role dapat memiliki default homepage sendiri. Saat Anda login tanpa parameter redirect_to di URL, Lenz mencoba urutan berikut:
default_homepagedari role Anda (jika diatur dan Anda punya akses ke sana)- Halaman Home (
/), jika Anda punya akses - Halaman pertama di sidebar yang punya permission
read - Halaman 403 jika tidak ada satu pun yang bisa diakses
Jika Anda di-logout otomatis karena idle timeout, Lenz mengingat halaman terakhir yang Anda buka dan mengarahkan Anda kembali ke sana setelah login ulang — ini terjadi lewat parameter redirect_to, sehingga urutan di atas dilewati.
Pengaturan Awal yang Penting
Setelah login pertama, periksa beberapa hal berikut agar pengalaman Anda optimal.
Cek profil akun
Klik avatar di pojok kanan bawah sidebar, lalu pilih Akun. Pastikan nama, email, dan avatar sudah benar. Halaman ini juga jadi tempat ganti password.
Atur tema & bahasa
Buka Administration → Configuration → Preference atau menu cepat di sidebar. Anda bisa memilih dark/light mode dan bahasa (Indonesian / English). Pilihan ini disimpan per akun.
Periksa Federation Mode (admin)
Toggle ada di Preferences → Feature → Federation Mode. Aktifkan jika Lenz Anda akan mengelola lebih dari satu instance backend. Nyalanya mengubah navigasi (memunculkan Streams Tag dan Remotes) dan menambahkan parameter instance ke setiap request API.
Verifikasi feature flag (admin)
Halaman Preferences punya banyak feature flag — Workflows, Notification, Media Server, Playback, Face/Plate Tracking, Extensions, dll. Aktifkan sesuai kebutuhan deployment.
Logout
Untuk keluar dari sesi:
- Klik avatar atau nama akun di pojok kanan bawah sidebar.
- Pilih Logout.
- Sistem merevoke token aktif via
POST /api/auth/logout— sesi tidak bisa dilanjutkan tanpa login ulang.
Selalu logout dari perangkat bersama. Lenz menyimpan token di encrypted localStorage, tetapi siapa pun yang akses fisik perangkat saat sesi aktif tetap bisa memakai dashboard.
FAQ
Selanjutnya
Instalasi dengan Docker Compose
Menjalankan Lenz beserta database, Visionaire, dan Fremis-N dalam satu file Docker Compose, lalu memverifikasi, memperbarui, dan mencadangkan deployment.
Konsep Dasar
Glosarium istilah inti Lenz — Site, Stream, Node, Analytic, Pipeline, Event, Enrollment, Keyspace, Instance, dan Federation.